L'authentification multifacteur (MFA) consiste à demander, en plus du mot de passe, une seconde preuve d'identité d'une autre nature avant d'ouvrir un compte. Ainsi, un mot de passe volé ne suffit plus à lui seul pour se connecter. Ce guide s'adresse aux dirigeants et responsables de TPE/PME sans équipe sécurité dédiée : il explique où activer la MFA en priorité, comment comparer les méthodes et comment organiser le déploiement par étapes sans bloquer l'activité.
Comprendre l'authentification multifacteur
L'authentification multifacteur exige au moins deux facteurs appartenant à des catégories distinctes :
- Quelque chose que vous savez : un mot de passe, un code PIN.
- Quelque chose que vous possédez : un téléphone, une clé de sécurité physique.
- Quelque chose que vous êtes : une empreinte digitale, la reconnaissance du visage.
Utiliser deux mots de passe, ou deux codes envoyés au même endroit, ne constitue pas deux facteurs : les preuves doivent être de nature différente.
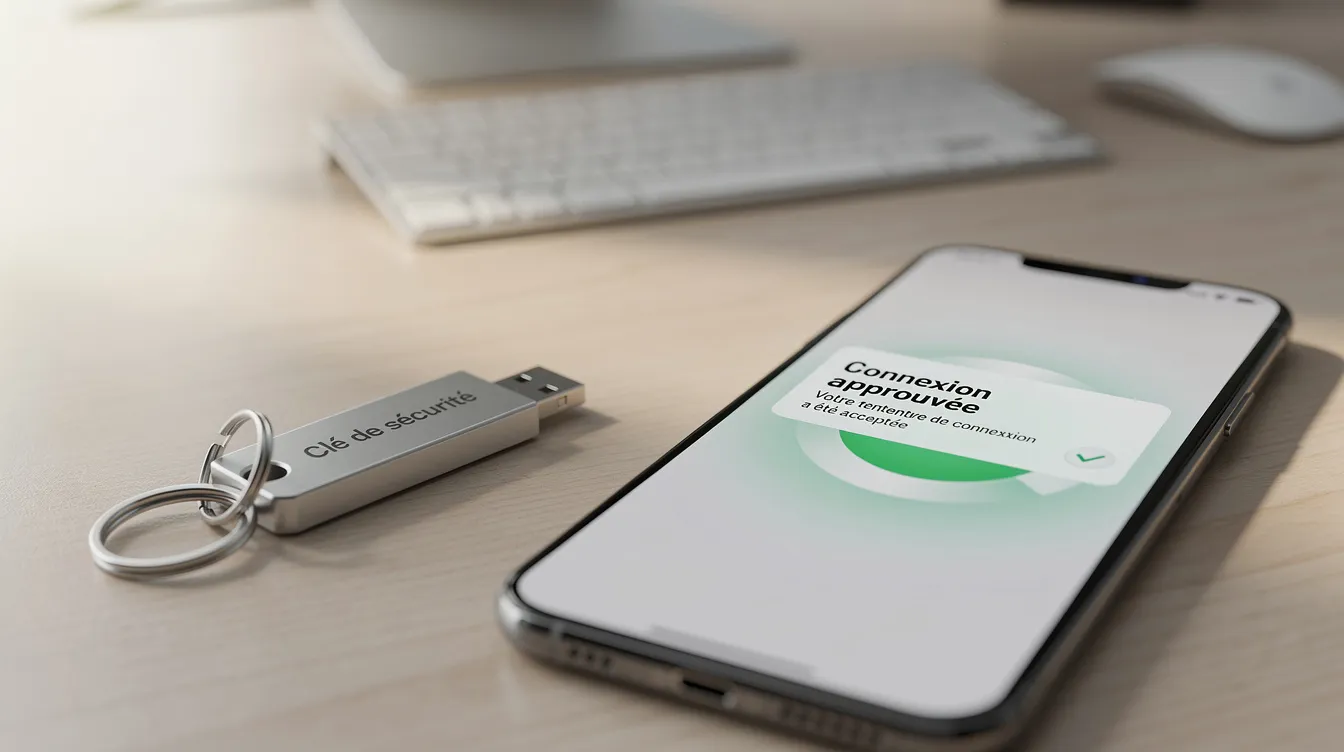
Exemple concret : un collaborateur ouvre sa messagerie professionnelle. Il saisit son mot de passe, puis valide une notification sur son téléphone. Si un attaquant obtient le mot de passe, il lui manque encore le second facteur pour se connecter.
MFA, 2FA ou double authentification ? L'authentification à deux facteurs (2FA), aussi appelée double authentification, est un cas particulier de la MFA limité à deux facteurs. Dans le langage courant en entreprise, les termes sont souvent employés comme synonymes ; l'essentiel est d'avoir au moins deux facteurs de nature distincte.
Pourquoi les mots de passe ne suffisent plus
Dans beaucoup de petites structures, les mêmes identifiants sont réutilisés sur plusieurs services, notés dans un fichier non protégé ou échangés par e-mail entre collègues. Un mot de passe seul est exposé à plusieurs techniques courantes :
- Hameçonnage : une fausse page de connexion imite celle de votre fournisseur et capture les identifiants saisis.
- Fuites de données : des identifiants issus d'anciennes fuites circulent et sont essayés sur d'autres services.
- Enregistrement de frappes : un poste compromis peut enregistrer ce qui est tapé au clavier.
- Essais automatisés : des mots de passe faibles ou courants sont testés en série.
Pour une PME, les conséquences touchent directement l'activité : accès à la messagerie de la direction, modification de factures, consultation de données clients. La MFA ne supprime pas ces risques, mais elle réduit nettement la portée d'un mot de passe compromis. Elle complète les autres mesures décrites dans notre guide cybersécurité PME.
Les principales méthodes d'authentification multifacteur
Toute méthode vaut mieux que l'absence de second facteur, mais elles n'offrent pas le même niveau de protection ni le même confort. Le tableau ci-dessous les compare de façon qualitative ; le bon choix dépend de vos outils, de vos équipes et de la sensibilité des comptes.
| Méthode | Protection contre le hameçonnage | Confort d'utilisation | Points d'attention | Usages typiques en PME |
|---|---|---|---|---|
| Code reçu par SMS | Limitée | Familier, sans installation | Dépend du numéro de téléphone et du réseau mobile | Solution de secours, comptes peu sensibles |
| Application d'authentification (codes temporaires) | Meilleure que le SMS | Bon, fonctionne hors connexion | Prévoir le changement ou la perte du téléphone | Messagerie, outils cloud, applications métier |
| Notification à valider sur le téléphone | Variable selon la solution | Rapide | Risque de validation par réflexe d'une demande non sollicitée | Connexions fréquentes, travail nomade |
| Clé de sécurité physique | Élevée | Demande d'avoir la clé sur soi | Achat des clés, clé de rechange à prévoir | Comptes administrateurs, finance |
| Biométrie de l'appareil (empreinte, visage) | Dépend de la façon dont elle est intégrée | Très confortable | Liée à un appareil précis | Applications mobiles, accès fréquents |
| Codes de secours | Sans objet (usage ponctuel) | Usage exceptionnel | À conserver en lieu sûr, hors du poste concerné | Dépannage en cas de perte du second facteur |
Les codes par SMS reposent sur le numéro de téléphone, qui peut être détourné auprès de l'opérateur ; c'est pourquoi on les réserve plutôt au secours lorsque d'autres méthodes sont disponibles. Les clés de sécurité physiques vérifient l'adresse du site avant de répondre, ce qui les rend particulièrement résistantes aux fausses pages de connexion.
Où activer la MFA en priorité dans une PME
Commencez par les comptes dont la compromission aurait le plus de conséquences :
- Comptes à privilèges : direction, administrateurs des outils cloud, responsables financiers et RH.
- Messagerie professionnelle : elle sert souvent à réinitialiser les mots de passe des autres services, ce qui en fait une porte d'entrée.
- Outils métier critiques : ERP, CRM, logiciel comptable, facturation, boutique en ligne.
- Accès à distance : VPN, consoles d'administration d'hébergement, accès aux serveurs de fichiers.
- Comptes fournisseurs et partenaires : services de paiement, comptes publicitaires, intégrations sensibles.
Avancez ensuite progressivement : un premier groupe de comptes critiques, puis l'ensemble des collaborateurs. Un audit informatique aide à dresser la liste des comptes et des accès réellement utilisés.
Organiser le déploiement sans bloquer l'activité
Un déploiement réussi tient autant à l'organisation qu'à la technique. Voici une checklist à suivre avec votre équipe ou votre prestataire :
- Inventaire : recenser les comptes (messagerie, administration, ERP/CRM, plateformes, services cloud) et leur responsable.
- Classification : distinguer les comptes très sensibles (direction, finance, RH, administrateurs) des comptes opérationnels.
- Choix des méthodes : définir une méthode par défaut, une méthode renforcée pour les comptes à privilèges et une méthode de secours.
- Pilote limité : activer la MFA sur un petit groupe pour repérer les points de friction avant de généraliser.
- Accompagnement : expliquer le bénéfice concret, fournir un mini-guide illustré et prévoir une aide lors des premières connexions.
- Cas particuliers : collaborateurs sans smartphone, refus d'installer une application sur un téléphone personnel, postes partagés.
- Perte ou vol du téléphone : définir qui contacter, comment vérifier l'identité du demandeur, et enregistrer dès le départ une seconde méthode ou des codes de secours.
- Comptes partagés et comptes de service : privilégier des comptes nominatifs, encadrer les comptes partagés restants et traiter à part les comptes techniques non interactifs.
- Accès qui contournent la MFA : vérifier les anciens modes de connexion, les intégrations tierces et les accès par API.
- Suivi : contrôler régulièrement quels comptes n'ont pas encore de second facteur, notamment après une arrivée ou un départ.
La MFA protège l'accès aux comptes ; elle ne remplace ni les mises à jour ni la sauvegarde des données en entreprise.
Intégrer la MFA dans vos applications web, mobiles et logiciels sur mesure
Si votre entreprise exploite un portail client, une application mobile ou un logiciel métier sur mesure, la MFA concerne aussi ces outils. L'intégration peut s'appuyer sur un fournisseur d'identité, sur des protocoles d'authentification standards ou sur un module développé pour l'application.
Quelques situations courantes :
- Portail ou espace client : protéger en priorité les comptes d'administration et le back-office.
- Application mobile de terrain : s'appuyer sur la biométrie de l'appareil pour limiter la friction.
- ERP ou CRM sur mesure : demander le second facteur pour les modules sensibles (finance, RH).
Pour préserver l'expérience utilisateur, il est possible de ne redemander le second facteur que dans certains contextes : nouvel appareil, action sensible, connexion inhabituelle. Ces règles se décident au moment de la conception, avec les responsables métier.
FAQ sur l'authentification multifacteur
L'authentification multifacteur va-t-elle ralentir mes équipes ?
Elle ajoute une étape à la connexion. Selon le réglage de chaque service, le second facteur peut n'être redemandé que sur un nouvel appareil ou pour une action sensible, ce qui limite la gêne au quotidien.
MFA, double authentification, 2FA : est-ce la même chose ?
La 2FA, ou double authentification, désigne exactement deux facteurs. La MFA englobe la 2FA et peut aller au-delà. En pratique, les termes sont souvent utilisés indifféremment.
Faut-il activer la MFA sur tous les comptes ?
Commencez par les comptes critiques, puis élargissez progressivement. Les comptes administrateurs et la messagerie ne devraient pas rester sans second facteur.
Que faire si un collaborateur refuse d'installer une application sur son téléphone personnel ?
La demande est légitime. Vous pouvez proposer une clé de sécurité physique, un téléphone professionnel ou une autre méthode prise en charge par vos outils.
Comment anticiper la perte d'un téléphone ?
Enregistrez plusieurs méthodes par utilisateur dès le départ, conservez les codes de secours en lieu sûr et définissez une procédure claire de déblocage, avec vérification de l'identité du demandeur.
La MFA est-elle réservée aux grandes entreprises ?
Non. De nombreux services en ligne utilisés par les TPE/PME proposent une option de MFA dans leurs paramètres. Les modalités et les éventuelles conditions dépendent de chaque fournisseur : vérifiez-les dans votre console d'administration.
Comment vérifier que nos comptes sensibles sont protégés ?
Passez en revue les utilisateurs dans les consoles d'administration de vos outils, supprimez les comptes qui ne servent plus et repérez ceux qui n'ont pas de second facteur.
Mettre en place la MFA avec UnzipTech
L'authentification multifacteur est une mesure accessible pour renforcer la sécurité des accès d'une PME : elle demande surtout un inventaire des comptes, des priorités claires et un accompagnement des utilisateurs.
UnzipTech, société de conseil IT et de développement basée à Fès, conçoit des logiciels sur mesure, des sites web et des applications mobiles, et accompagne les entreprises en conseil IT et digital. Nos projets incluent un devis personnalisé gratuit, la formation et la documentation à la livraison, ainsi que des contrats de maintenance. Découvrez nos services ou contactez-nous pour échanger sur la sécurisation de vos accès.